
700 tiendas de Francia, Binance y Program Consultores (empresa que provee software de gestión a más de 250 municipios argentinos) no tienen mucho en común salvo que fueron ciberatacados en octubre de este año. El mes ha sido especialmente adverso dada la convergencia de ataques que expusieron debilidades estructurales de la seguridad digital y generaron la pérdida de 6.340 millones de dólares, en el caso de Binance; actividades paralizadas en al menos el 11% de Argentina y toneladas de alimentos dañados a causa de los ciberataques a los sistemas de refrigeración de los supermercados franceses.
Del otro lado del mundo la fragilidad de los sistemas hizo de las suyas cuando servicios de Google Cloud se mantuvieron caídos en Londres durante 15 horas y la dependencia de terceros hizo que Japón se declarara en emergencia cibernética nacional. Las consecuencias han alcanzado a gobiernos, servicios bancarios, comerciales, de salud, aéreos, ferroviarios y fiscales. Al informar sobre lo sucedido, los voceros de las entidades han coincidido en que la resiliencia depende tanto de prevenir ataques como de detectar rápido, contener, recuperar y gobernar dependencias.
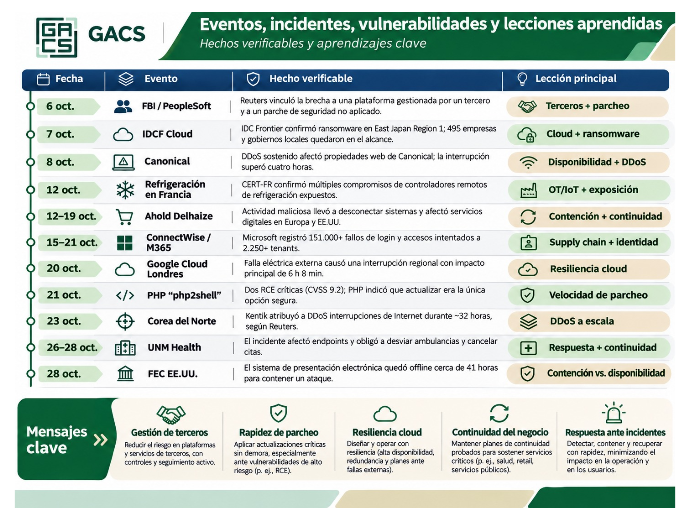
Fuentes: Reuters, IDC Frontier, SecurityWeek, CERT-FR y Microsoft Security Blog
¿Qué haremos al respecto?
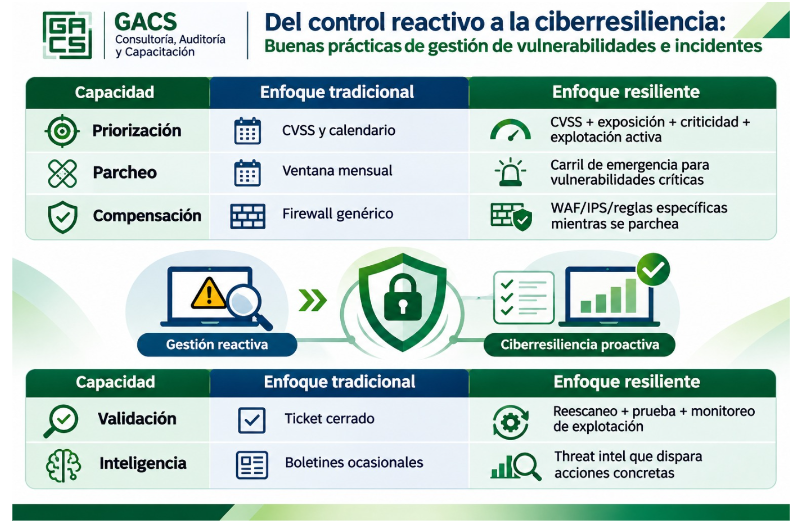
Los acontecimientos de octubre de 2026 nos exhortan a diseñar un ecosistema de seguridad donde la inteligencia de amenazas, gestión de vulnerabilidades, verificación de la identidad, control de proveedores, segmentación de permisos, monitoreo, gestión de continuidad y respuesta a incidentes funcionen como un sistema integrado. Por eso pensamos en 6 lecciones fundamentales:
- Lección 1: el tercero también es parte de nuestra superficie de ataque
En septiembre el FBI fue atacado. El resultado fue el robo de entre 2 y 3 terabytes de datos, incluyendo nombres, direcciones, números de la seguridad social y evaluaciones médicas y psiquiátricas de agentes y personal de la agencia. Según Reuters la brecha estuvo relacionada con una plataforma gestionada por un tercero y con un parche de seguridad que no habría sido aplicado pese a una instrucción explícita.
El incidente nos hace plantearnos qué tanto sabemos de nuestros proveedores. ¿Cuentan con controles de identidades, MFA, gestión de APIs, restricciones de acceso remoto o privilegios que podrían influir en nuestros sistemas? ¿Implementan sistemas de gestión de seguridad de la información? ¿La ciberseguridad es una prioridad para ellos?
Lo que recomendamos enfáticamente es inventariar las relaciones con terceros, establecer controles como requisitos de seguridad a proveedores, principio de mínimo privilegio a apps y otros activos críticos, gestionar las API keys e inclusive cuentas de soporte. También es importante exigir evidencias de parcheo, gestión de vulnerabilidades y notificación de incidentes por parte de terceros. Luego de cubrir estos aspectos, monitorea la actividad de identidades de terceros igual que las identidades internas privilegiadas. Además, diseña una revocación rápida para poder desconectar al tercero sin paralizar tu negocio.
- Lección 2: la velocidad de explotación ya es un riesgo
El episodio de PHP (las debilidades encontradas en el lenguaje de programación PHP que obligaron a desconectar sitios web gubernamentales dentro y fuera de Europa) condensó una realidad que los sistemas de gestión de seguridad de la información (SGSI) requieren incorporar: el tiempo entre divulgación y explotación puede ser demasiado corto para procesos de parcheo tradicionales.
La lección no solo es parchear en minutos, sino que la organización necesita una vía de emergencia capaz de romper el ciclo normal de cambios cuando la amenaza, la exposición y el impacto justifican una respuesta acelerada.
- Lección 3: cuando lo digital controla lo físico, el impacto deja de ser solo de TI
Reportes de prensa indicaron que el incidente que afectó a los supermercados de Francia en octubre se replicó en otros países durante noviembre. Esto confirma lo que hemos apuntado durante años de consultorías y auditorías: la seguridad de la información ya no termina en servidores y laptops. Los controladores de climatización, refrigeración, edificios, producción y logística forman parte del ecosistema de información y pueden convertir una intrusión digital en una pérdida física. Todo dispositivo con interfaz, IP, credenciales, firmware, conectividad remota o capacidad de alterar un proceso tiene que considerarse dentro del inventario de activos asociados y del análisis de riesgo.
- Lección 4: disponibilidad y ciberseguridad no pueden gestionarse por separado
Octubre también recordó que una organización puede sufrir un impacto comparable al de un ciberataque sin que exista un atacante. Google Cloud documentó una interrupción causada por una falla eléctrica externa en una instalación. El impacto se prolongó durante 15 horas y afectó a múltiples servicios y cargas de trabajo. Este evento no fue un ciberataque, pero es relevante traerlo a colación porque si tenemos un SGSI que solo protege la confidencialidad e integridad pero no diseña disponibilidad, redundancia, recuperación y dependencia de terceros, está incompleto. Necesitamos que la resiliencia responda tanto a acciones maliciosas como a fallas de infraestructura.
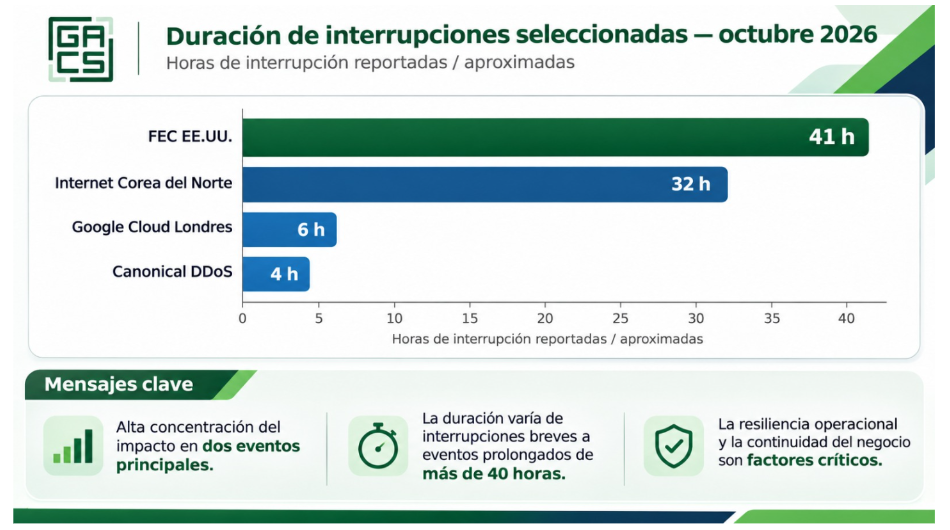
Las cifras no representan severidad comparable ni una muestra estadística; solo ilustran tiempos de indisponibilidad reportados. Fuentes: Reuters y El País.
Lección 5: el ransomware sigue siendo un riesgo de continuidad, no solo de datos
IDC Frontier confirmó que un ataque de ransomware afectó su región East Japan. El saldo fue de 1.495 compañías afectadas, además de gobiernos locales. El caso demuestra cómo un ataque a infraestructura compartida puede propagar el impacto a numerosos clientes.
En Chile el contexto es igualmente relevante. Un informe del Centro de Ciberinteligencia de Entel Digital, citado por Diario Financiero el 16 de octubre, contabilizó 1.080 víctimas de ransomware en América Latina entre enero de 2025 y septiembre de 2026. De ellas, 338 (31,3%) correspondían a infraestructura crítica. En Chile, 18 de 55 víctimas (32,7%) pertenecían a ese segmento.
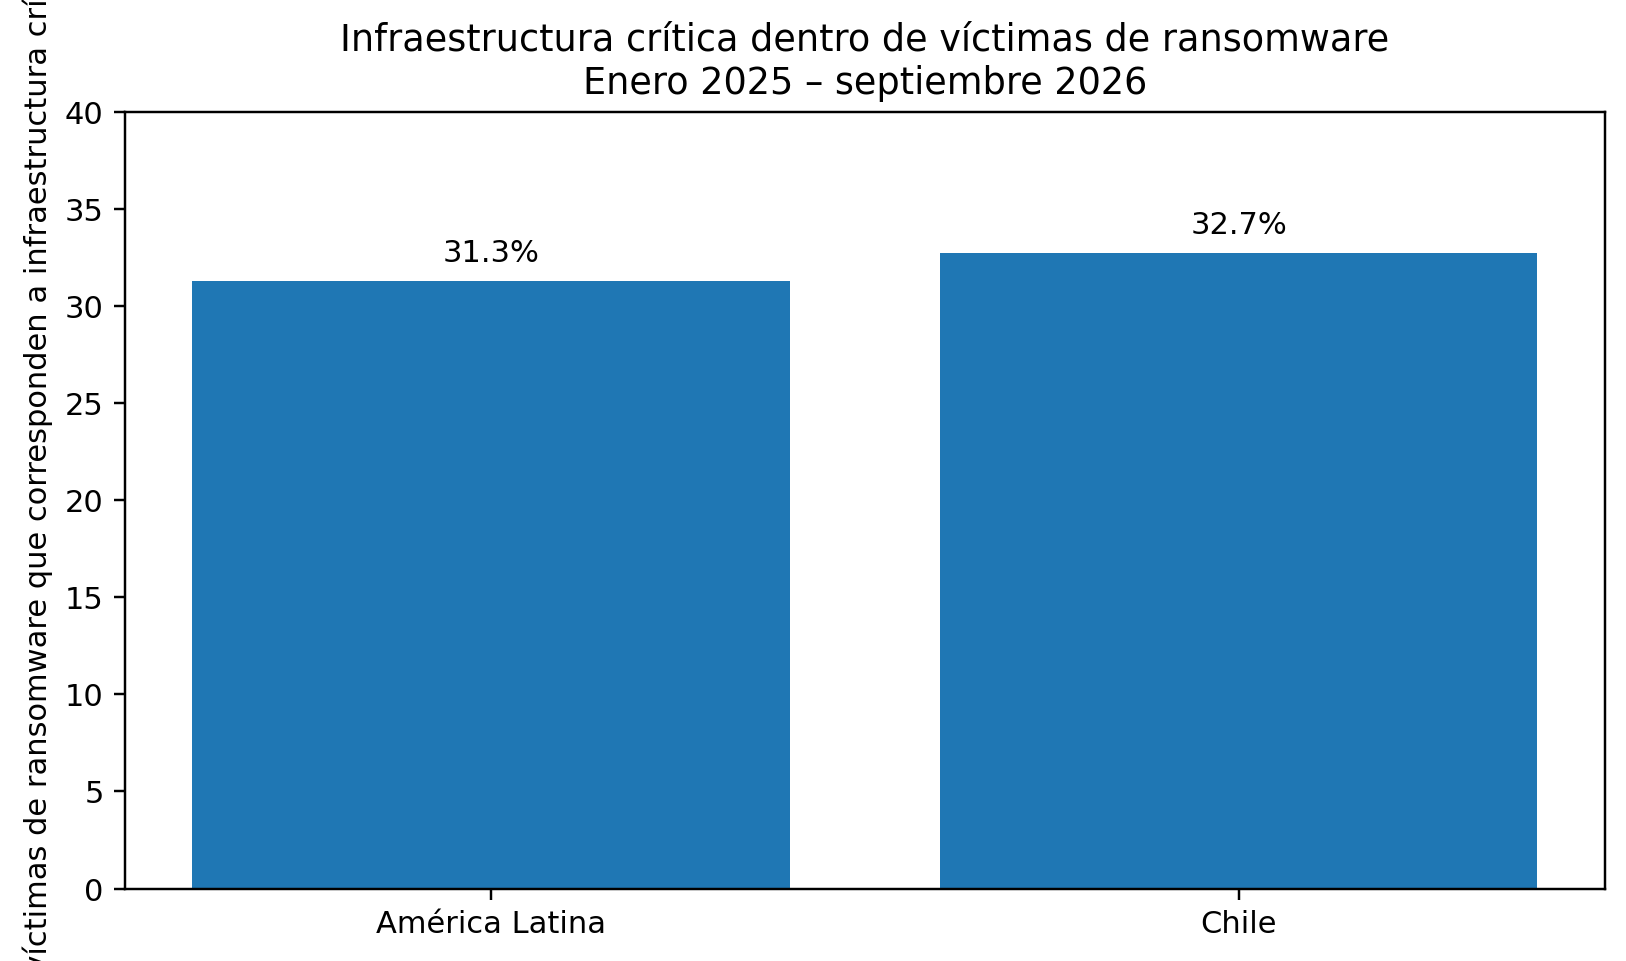
Figura 3. Participación de infraestructura crítica entre víctimas de ransomware reportadas por el CCI de Entel Digital. Fuente: Diario Financiero, 16-10-2026.
En este sentido, la pregunta no es únicamente si existe antivirus o EDR, sino si la organización puede seguir entregando su servicio esencial cuando una parte de la infraestructura queda cifrada, desconectada o aislada deliberadamente para contener un incidente.
- Lección 6: contener puede significar apagar y tenemos que planificarlo
Luego de detectar actividad maliciosa, Ahold Delhaize dejó sus sistemas fuera de línea como medida preventiva. La decisión afectó sitios web, aplicaciones y operaciones digitales de varias marcas en Europa y Estados Unidos. UNM Health, por su parte, desvió ambulancias y canceló citas durante la respuesta a un evento de ciberseguridad; posteriormente informó que los sistemas centrales y servidores no habían sido penetrados.
Ambos hechos nos hacen pensar, en casos de incidentes, qué estamos dispuestos a apagar para proteger algo más importante. Sin definir los criterios previamente, la organización puede dudar demasiado, o desconectar sin entender las consecuencias operativas.
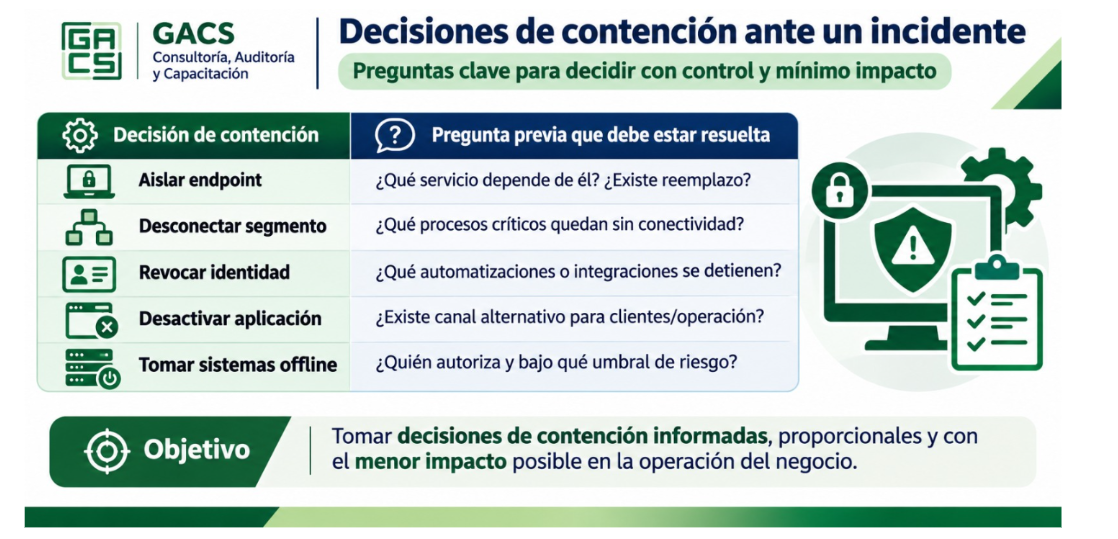
ISO/IEC 27001:2022 responde a octubre, un mes complejo
Los incidentes del mes no apuntan a un único control, sino a la necesidad de coordinar controles preventivos, detectivos, correctivos y de resiliencia.

Octubre de 2026 demuestra que la superficie de ataque se ha vuelto más interdependiente y la velocidad del adversario está creciendo. Un parche omitido por un tercero, una credencial de aplicación, un controlador expuesto, una vulnerabilidad en un runtime ampliamente utilizado o una dependencia cloud pueden convertirse en el punto de partida de impactos que cruzan fronteras organizacionales.
La respuesta madura no se trata de perseguir cada amenaza con una herramienta nueva, consiste en entender los activos y dependencias, integrar la inteligencia con gestión de riesgos, reducir la exposición, controlar los privilegios, monitorear continuamente y practicar la recuperación.
Lo ideal es que los controles de seguridad funcionen juntos y a la velocidad del riesgo. Para analizar qué tan confiables son los proveedores de tu organización y qué tan expuesta se encuentra esta, contacta al equipo de expertos de GACS. Juntos podemos hacerles frente a amenazas que están a punto de ser explotadas.


0 comentarios